Configurazione del Tenant
Quest'area comprende tutte le configurazioni che l'operatore può applicare a livello di Tenant. In genere, esse influiscono su tutti i nuovi utenti e progetti all'interno del Tenant.
Configurazione generale
Sign in with
Configura una corsia di sign-up rapida utilizzando un account provider di terze parti. Attualmente supportiamo i seguenti:
- Microsoft
- Provider OpenID (OP) o Identity Provider (IDP)
- SAML 2.0
Sign in with Google
Segui le istruzioni fornite da Google a questo link. Esso ti reindirizzerà alla console di Google API e ti guiderà nella creazione di un progetto dedicato. Una volta ottenuto un ID client OAuth valido, configura l'URL del gateway della console in Authorised JavaScript origins. Per qualsiasi problema relativo alla creazione del Progetto, contatta il supporto dell'account Google.
L'URI di reindirizzamento deve essere https://console.<tenant-name>.cubbit.eu/oauth/redirect o, nel caso di un dominio personalizzato, https://<custom-domain>/oauth/redirect.
È molto importante aggiungerlo agli "Authorised redirect URIs".

Sign in with Microsoft
L'attivazione del sign-in con Microsoft richiede la specificazione di due ID, la creazione di un segreto e la configurazione di parametri personalizzati. Crea l'applicazione seguendo la documentazione Microsoft. Se disponi già di un'applicazione Microsoft, è possibile vederla nell’admin center di Microsoft.
Questi ID saranno visualizzati nella panoramica dell'app:
Application (client) IDDirectory (tenant) ID
These IDs will enable only users of this particular Microsoft tenant. If you want to enable all users with a Microsoft account:
Directory (tenant) ID must be 9188040d-6c67-4c5b-b112-36a304b66dad.
Per ulteriori informazioni, consulta questa risposta
:::
Copia e incolla l'ID dell'applicazione nell'interfaccia di DS3 Composer.

Scopri come supportare multiple directory nella stessa applicazione qui
Per creare il segreto del client, accedere alla sezione Certificati e segreti e fare clic su Nuovo segreto del client. Inserire una descrizione, selezionare la data di scadenza e salvare. Copiare il valore segreto e incollarlo nell'interfaccia di Composer.
La console DS3 associata al Tenant è ora connessa all'applicazione Microsoft che hai creato. Per completare la configurazione in modo che funzioni con Cubbit, devi ora configurare l'autenticazione, il token e l'autorizzazione API.
Autenticazione
Nella sezione Platform Configuration, ti viene chiesto di configurare la console DS3. A tal fine, aggiungere una nuova piattaforma di tipo "Applicazione Web > Web".
Nel modulo che appare, incollare i seguenti indirizzi per la DS3 Console https://console.<tenant-name>.cubbit.eu e https://console.<tenant-name>.cubbit.eu/oauth/redirect nella sezione redirect uris e selezionare ID tokens (usato per flussi impliciti e ibridi).
Nel caso di un dominio personalizzato, aggiungere https://<custom-domain> e https://<custom-domain>/oauth/redirect.
Configurazione del token
Nella barra laterale dell'applicazione, seleziona “Token configuration” e aggiungi le seguenti richieste opzionali:
- Family_name
- Given_name
Se la voce di menu non è presente, è necessario configurare manualmente il token nel menu Manifest. Inserisci il seguente elemento nella radice del JSON
  "optionalClaims": {
		"idToken": [
			{
				"name": "email",
				"source": null,
				"essential": false,
				"additionalProperties": []
			},
			{
				"name": "family_name",
				"source": null,
				"essential": false,
				"additionalProperties": []
			},
			{
				"name": "given_name",
				"source": null,
				"essential": false,
				"additionalProperties": []
			}
		],
		"accessToken": [],
		"saml2Token": []
	},
API permission
Le informazioni incluse nel token necessitano di una autorizzazione che può essere ottenuta attraverso la sezione API permission. Per autorizzare l'accesso alle informazioni contenute nel token, accedi alla sezione “API Permissions” e aggiungi le seguenti autorizzazioni dal gruppo Microsoft Graph:
- Profile
- User.Read
Accedere con OpenID Provider (OP) o Identity Provider (IDP)
OpenID Connect è un semplice livello di identità in cima al protocollo OAuth 2.0. Consente ai client di verificare l'identità dell'utente finale sulla base dell'autenticazione eseguita da un server di autorizzazione, nonché di ottenere informazioni di base sul profilo dell'utente finale in modo interoperabile e simile a REST. La configurazione dipende fortemente dall'OpenID Provider (OP) o dall'Identity Provider (IDP) in uso. I seguenti campi sono obbligatori:
Nome: il nome del PO o dell'IDPID cliente: l'ID del cliente fornito dall'OP o dall'IDPIssuer: l'URL del PO o dell'IDPClient Secret: il segreto del cliente fornito dall'OP o dall'IDP
Una volta compilati i campi obbligatori, è necessario configurare quanto segue sul lato OP o IDP:
Redirect URI: l'URI dove l'OP o l'IDP reindirizzeranno l'utente dopo il processo di autenticazioneScope: l'ambito della richiesta di accesso
The following scopes are mandatory:
- openid
- profile - deve contenere given_name e family_name
L'URI di reindirizzamento deve essere https://console.<tenant-name>.cubbit.eu/oauth/redirect o, nel caso di un dominio personalizzato, https://<custom-domain>/oauth/redirect.
È molto importante aggiungerlo alle origini consentite nella configurazione dell'OP o dell'IDP.

Accedi con SAML 2.0
SAML (Security Assertion Markup Language) 2.0 abilita il Single Sign-On (SSO) consentendo agli utenti di autenticarsi tramite un Identity Provider (IdP) esterno prima di accedere alla DS3 Console.
Per collegare un Identity Provider specifico, consulta la guida Connessione a un Identity Provider (IdP) per il flusso di sign-in, le impostazioni SAML 2.0 e la procedura passo passo per PingOne.
Abilitare SAML sul Coordinator
Per rendere il SAML SSO disponibile per qualsiasi Tenant, un amministratore di piattaforma deve configurare quanto segue nel deployment del Coordinator.
Variabile d'ambiente
| Variabile | Valore predefinito | Descrizione |
|---|---|---|
ENABLE_SAML_SSO | false | Imposta su true per abilitare le route di autenticazione SAML. |
Segreti
Sono necessari due segreti per firmare le richieste SAML:
saml_certificate_base64
- Tipo: certificato X.509 (RSA)
- Formato: stringa PEM codificata in Base64 (il PEM viene codificato una seconda volta in Base64 per ridurlo a un unico valore di configurazione).
- Il Coordinator decodifica e analizza il valore come segue:
- Decodifica da Base64 del valore del segreto.
- Estrazione del blocco DER tramite
pem.Decode(). - Analisi dei byte DER tramite
x509.ParseCertificate().
saml_private_key_base64
- Tipo: chiave privata RSA (PKCS#8). Deve corrispondere crittograficamente al certificato sopra.
- Formato: stringa PEM codificata in Base64 (stessa doppia codifica del certificato).
- Il Coordinator decodifica e analizza il valore come segue:
- Decodifica da Base64 del valore del segreto.
- Estrazione del blocco DER tramite
pem.Decode(). - Analisi della chiave privata tramite
x509.ParsePKCS8PrivateKey().
Se sei un operatore e questa funzione non è visibile nelle impostazioni del tuo Tenant, contatta il tuo amministratore di piattaforma.
Abilitare SAML su un Tenant
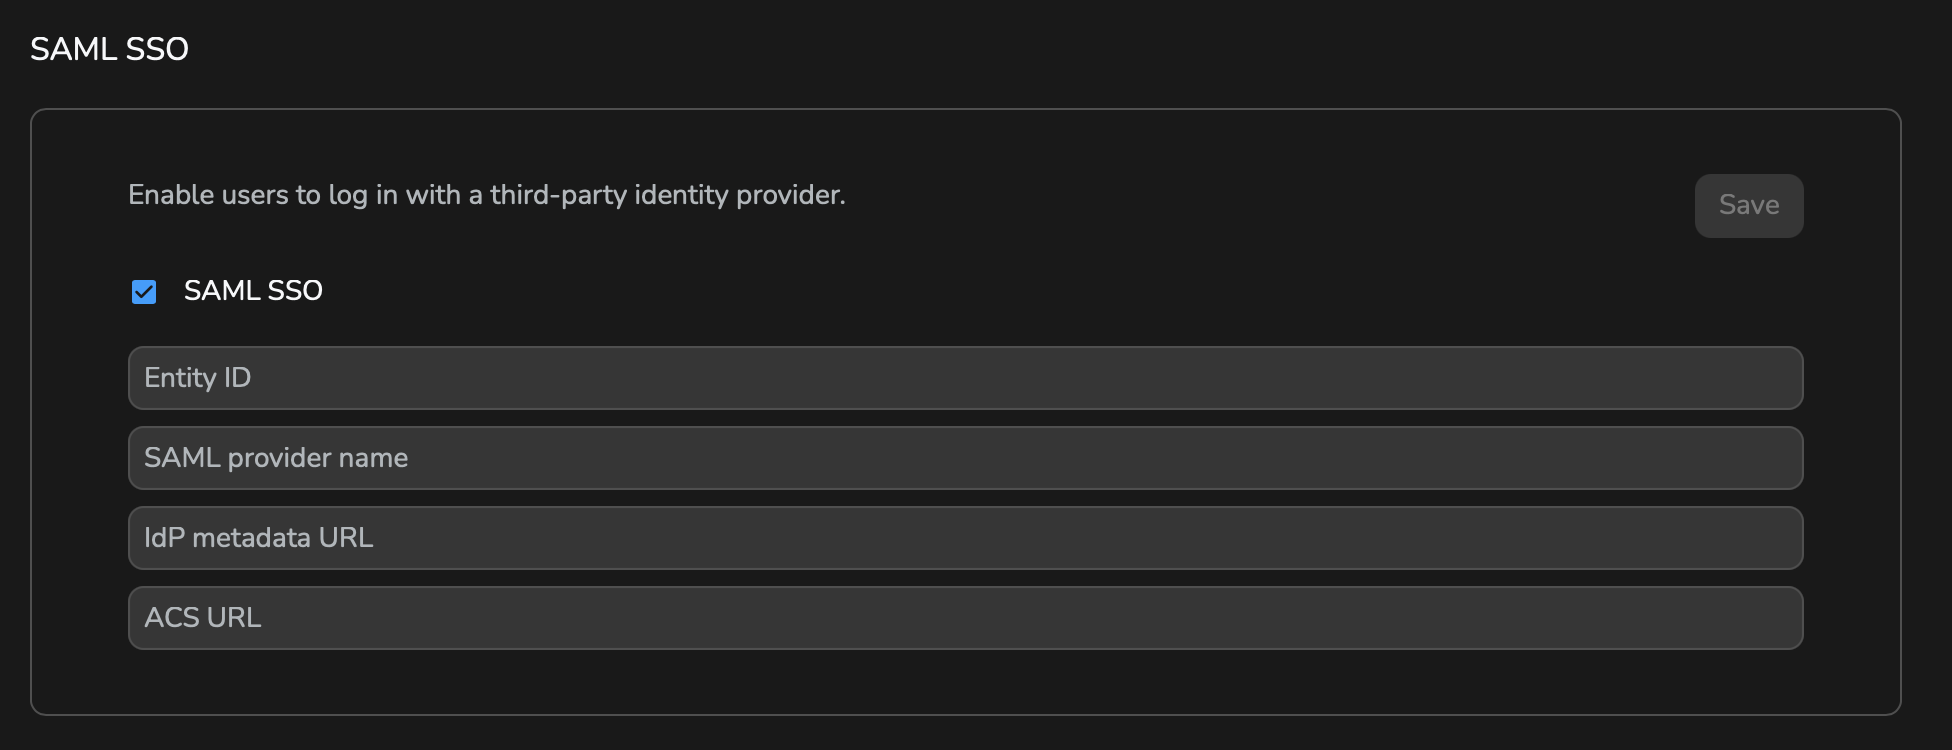
Una volta abilitato SAML sul Coordinator, un operatore del Tenant può configurarlo dalla sezione SAML SSO delle impostazioni del Tenant. Attiva l'interruttore SAML e compila i seguenti campi:
| Campo | Descrizione |
|---|---|
| Entity ID | L'identificatore univoco del tuo Service Provider (SP) SAML. Deve corrispondere all'Entity ID configurato nel tuo IdP. |
| Name | Un nome leggibile per questo provider SAML (ad esempio okta, keycloak). |
| IdP Metadata URL | L'URL HTTPS in cui il tuo IdP pubblica l'XML dei metadati SAML. Il servizio recupera questo URL per individuare l'endpoint SSO e i certificati di firma dell'IdP. |
| ACS URL | L'URL dell'Assertion Consumer Service (ACS) del servizio IAM. È l'endpoint in cui l'IdP invierà l'asserzione SAML tramite POST dopo l'autenticazione. Deve puntare al servizio IAM, ad esempio https://{console-domain}/api/iam/v1/auth/saml/acs. |
Per impostazione predefinita, l'URL dei metadati IdP deve utilizzare HTTPS (SAML_HTTPS_CHECK_ENABLED è true). Gli URL dei metadati HTTP vengono rifiutati. Questo controllo può essere disabilitato nella configurazione del Coordinator se necessario, ma dovrebbe rimanere abilitato negli ambienti di produzione. Contatta il tuo amministratore di piattaforma per eventuali modifiche.
Configurazione dell'Identity Provider
Quando registri Composer come Service Provider nel tuo IdP, usa i seguenti valori.
Assertion Consumer Service (ACS) URL
L'ACS URL configurato nelle impostazioni del provider SAML sopra.
Mappatura degli attributi
La piattaforma si aspetta i seguenti attributi nell'asserzione SAML:
| Attributo SAML | Claim URN | Obbligatorio |
|---|---|---|
urn:oid:0.9.2342.19200300.100.1.3 o email o mail | Sì | |
| Nome | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname o given_name o givenName o firstName | No |
| Cognome | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname o family_name o sn o lastName | No |
| Immagine | picture o thumbnail | No |
Se l'attributo email manca dall'asserzione SAML, l'autenticazione fallisce.
Algoritmo di firma
La piattaforma firma le richieste SAML utilizzando RSA-SHA256. Assicurati che il tuo IdP sia configurato per accettare questo algoritmo di firma.
Binding
- Binding AuthnRequest: HTTP-Redirect (
urn:oasis:names:tc:SAML:2.0:bindings:HTTP-Redirect) - Binding della risposta: HTTP-POST (
urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST)
URL di reindirizzamento dopo l'autenticazione
Dopo un'autenticazione SAML riuscita, l'IdP invia l'asserzione SAML tramite POST al seguente endpoint ACS:
https://{console-domain}/api/iam/v1/auth/saml/acs
Assicurati che questo URL sia raggiungibile dal browser dell'utente. L'URL della console è configurato a livello di Tenant (vedi Configurazione del Tenant).
Endpoint dei metadati SAML
Il servizio IAM espone un endpoint dei metadati che restituisce l'XML dei metadati SAML del Service Provider (SP). Questo endpoint è utile durante la configurazione del tuo IdP e può essere utilizzato al posto dell'inserimento manuale dell'ACS URL e dell'Entity ID.
https://{api-domain}/iam/v1/auth/saml/metadata?tenant_id={tenant-uuid}&provider={provider-name}
| Parametro di query | Descrizione |
|---|---|
tenant_id | L'UUID del Tenant. |
provider | Il nome del provider SAML configurato nelle impostazioni del Tenant (ad esempio okta, keycloak). |
La risposta è un documento XML di metadati SAML 2.0 standard che contiene l'Entity ID, l'ACS URL (binding HTTP-POST) e il certificato di firma X.509 del SP. I metadati possono essere importati direttamente nella maggior parte degli IdP SAML per precompilare la configurazione richiesta del Service Provider.
Disattivare SAML su un Tenant
Per disattivare il SAML SSO, torna alle impostazioni del Tenant e disattiva l'interruttore SAML. I dati esistenti del provider SAML verranno rimossi al salvataggio del modulo.
Numero predefinito di progetti per utente
Ogni utente può creare più progetti ed essere invitato a collaborare con altri. Il numero di progetti che un utente può creare può essere limitato, come definito dalla configurazione del Tenant.
La modifica di questo valore ha effetto solo sugli utenti appena creati. La modifica deve essere effettuata dalla sezione Users della risorsa specifica per modificare il valore degli utenti esistenti.
Iscrizione alla console
L'iscrizione alla console può essere limitata per il Tenant corrente in due modi: disattivare l'iscrizione per tutti oppure mantenerla abilitata e limitare l'iscrizione a un elenco di domini email consentiti. Mentre l'iscrizione è abilitata, è anche possibile bloccare domini specifici, ad esempio per escludere i provider di posta consumer. In ogni caso, gli operatori del Tenant possono comunque creare nuovi utenti da DS3 Composer. La disattivazione dell'iscrizione blocca ogni percorso di iscrizione autonoma, non solo la console: anche le richieste inviate direttamente all'API vengono rifiutate.
Per le istruzioni passo passo e i modelli di accesso consigliati, vedi Controlla l'accesso al tuo Tenant.
Free tier
Ogni progetto può avere una capacità riservata inclusa nel suo piano, che lo esenta dalla fatturazione. Questo valore di capacità riservata può essere specificato per qualsiasi risorsa monitorata nel rapporto di utilizzo. Se non è necessario riservare risorse per il progetto, disabilita semplicemente la configurazione del livello gratuito. L'unità di misura rimane fissa per tutte le risorse.
Impostare 0 equivale a far pagare al progetto tutto ciò che utilizza.
La modifica di questo valore riguarda solo gli utenti appena creati. La modifica deve essere effettuata dalla sezione Projects della risorsa specifica per modificare il valore per gli utenti esistenti.
Notifiche
Abilitare il livello gratuito e configurare almeno una risorsa con un valore positivo renderà la sezione visibile. All'interno di questa sezione sono presenti schede per ogni risorsa. Sarà attiva solo la scheda corrispondente alla risorsa abilitata. Qui puoi impostare le notifiche di avviso da inviare agli indirizzi email specificati e, se selezionato, al proprietario del progetto.
La frequenza delle email è specificata per ogni livello. Per visualizzare queste informazioni, è sufficiente passare il mouse sull'icona informativa adiacente.

La soglia per ogni risorsa è personalizzabile e opzionale. Puoi lasciare in bianco qualsiasi soglia se non sei interessato a ricevere notifiche per quella particolare risorsa. Ricordati che la soglia deve sempre rispettare l'ordine Alert > Warning > Info.
L'email ricevuta dal proprietario del progetto differisce dalle altre email. L'email del proprietario del progetto conterrà un link alla console DS3, mentre le altre email includeranno un link al DS3 Composer, poiché si presume che siano relative agli operatori del Tenant.
La modifica di questo valore ha effetto solo sui progetti appena creati. La modifica deve essere effettuata nella sezione Projects della risorsa specifica per modificare il valore per i progetti esistenti.
Whitelabel
La funzione white label consente al Tenant di adattare l'aspetto visivo della console DS3 e le email inviate agli utenti finali. Utilizzala per personalizzare il prodotto con i loghi e le comunicazioni della tua azienda.
Contenuto personalizzato
Un master switch protegge le informazioni custom legate al white-label. La funzione white label e i relativi contenuti personalizzati possono essere attivati tramite un interruttore principale.In questo modo puoi configurare le icone e i contenuti e attivarli solo dopo averli impostati correttamente.
I contenuti sono raggruppati in tre aree:
- Icone
- Testo di accesso
- Testo di iscrizione
Icone
Sono necessari tre formati di icone diversi, facendo attenzione a evitare duplicazioni rispetto a icone configurate in precedenza. Il favicon è designato come icona della scheda. Le altre due icone sono progettate per essere impiegate nelle interfacce della console e nelle email, con la scelta tra le versioni determinata dallo spazio disponibile.
Testo di iscrizione/accesso
Il testo delle schermate di accesso (console.<tenant-name>.cubbit.eu/signin) e di registrazione (console.<tenant-name>.cubbit.eu/signup) sarà aggiornato al testo standard utilizzato dall'applicazione.
Formatta il tuo testo utilizzando i tag HTML di base:
- Inserisci un a capo con
<br/>. - Per il testo in grassetto, usa
<strong>o<b>. - Per il testo in corsivo, usa
<i>. - Inserisci i paragrafi dentro i tag
<p>.
Anche se la console supporta più lingue, il testo verrà sempre visualizzato in una singola lingua. Ciò significa che tutti gli utenti vedranno il testo che inserisci nella stessa lingua.
Collega lo storage
La sezione "Storage" è dove gestisci lo spazio allocato al Tenant. Per garantire la funzionalità operativa per gli utenti, un Tenant deve sempre mantenere un collegamento a un sistema di storage. Per maggiori informazioni sullo storage, consulta Che cos'è uno Swarm?
Prima di iniziare, assicurati che il il tuo account operatore sia attivo e che tu abbia creato un Tenant.
In Tenant Overview, apri Settings e seleziona la scheda Storage.

Sotto l'introduzione, un menù a tendina ti permette di scegliere tra le opzioni di storage del fornitore o degli Swarm privati. Per qualsiasi richiesta, contatta il tuo fornitore.
Una volta collegato, lo storage non può essere modificato.
Dopo aver collegato lo storage, la barra di notifica in Tenant Overview non sarà più visibile.
Gateway
I gateway sono punti di accesso agli Swarm collegati al tuo Tenant. In Cubbit, è possibile avere più gateway connessi in luoghi remoti. La sezione ti permette di creare, configurare e gestire i tuoi gateway. Per maggiori informazioni, consulta Che cos'è un Gateway?
DNS personalizzato
La configurazione di un dominio personalizzato ti consente di collegare il tuo dominio (ad esempio www.yourdomain.com) al servizio, migliorando il riconoscimento del marchio e la fiducia degli utenti. Questo è anche un passaggio obbligatorio poiché le richieste provenienti dalla console ospitata su gateway personalizzati non registrati saranno bloccate dal browser a causa della policy CORS.
Per configurare un dominio personalizzato per il tuo gateway, procedi come segue:
- Apri le impostazioni Tenant e vai alla sezione Gateway.
- Inserisci il tuo dominio personalizzato nel campo fornito
- Verrà generato un registro delle sfide. Questo record è necessario per verificare la tua titolarità del dominio.
- Accedi alla console di gestione DNS del tuo registrar di domini e aggiungi il record di verifica fornito come record TXT denominato
_cubbit-challenge. - Dopo aver aggiunto il record TXT, torna al Cubbit Composer e clicca sul pulsante “Convalida” per completare il processo di verifica.

La propagazione del DNS potrebbe richiedere un po' di tempo a seconda del tuo provider DNS. Se la convalida non va a buon fine, attendere qualche minuto e riprovare. Se il problema persiste, attendere un giorno prima di contattare l'assistenza.
Gateway privato
Un gateway privato è un punto di accesso dedicato allo Swarm del tuo Tenant, che garantisce maggiore sicurezza e prestazioni migliori. Viene tipicamente utilizzato in ambienti aziendali in cui la riservatezza e il controllo dei dati sono fondamentali.
Per configurare un gateway privato, ricorda che devi prima configurare un dominio personalizzato. Utilizzare l'interfaccia utente per creare il gateway, specificando i seguenti parametri:
- Nome: identificatore univoco del gateway all'interno del tenant.
- Posizione: la posizione geografica in cui sarà ospitato il gateway. Scegli una posizione vicina ai tuoi utenti per ridurre la latenza.
Dopo aver creato la risorsa, dovrai completare l'installazione seguendo le istruzioni fornite nella pagina dei dettagli del gateway. Per una guida completa sulla configurazione di un gateway privato, consultare la Guida alla configurazione del gateway privato.
Operatori
Gli operatori elencano tutti i collaboratori del Tenant. In questa sezione puoi vedere, gestire e invitare i tuoi colleghi e ricevere supporto nella gestione del Tenant. Attualmente esistono tre livelli di privilegio:
- Owner e Admin possono eseguire tutte le operazioni nel contesto del Tenant
- Member può vedere e gestire le risorse del Tenant
- Read only può solo vedere le risorse del Tenant
La differenza principale tra Owner o Admin e Member è la gestione degli operatori Tenant, che è limitata a Owner e Admin.
Per maggiori informazioni, consulta Che cos'è un Operatore?